For people who run Microsoft 365For deg som drifter Microsoft 365

Why you should buy Coldbyte. Derfor bør du kjøpe Coldbyte.

You already know your tenant has gaps. The grind is finding them, keeping them found, and getting the fixes approved and shipped. Coldbyte does that grind continuously, investigates what happens in your tenant as it happens — and shows its work on a live dashboard. Du vet allerede at tenanten din har hull. Slitet er å finne dem, holde dem funnet, og få fiksene godkjent og ut. Coldbyte tar det slitet kontinuerlig, undersøker det som skjer i tenanten din mens det skjer — og viser arbeidet på et live dashbord.

Not the hands-on-keyboard person? Read the leadership version → Ikke den som sitter ved tastaturet? Les lederversjonen →
your-deployment · /security/ · protected dashboard
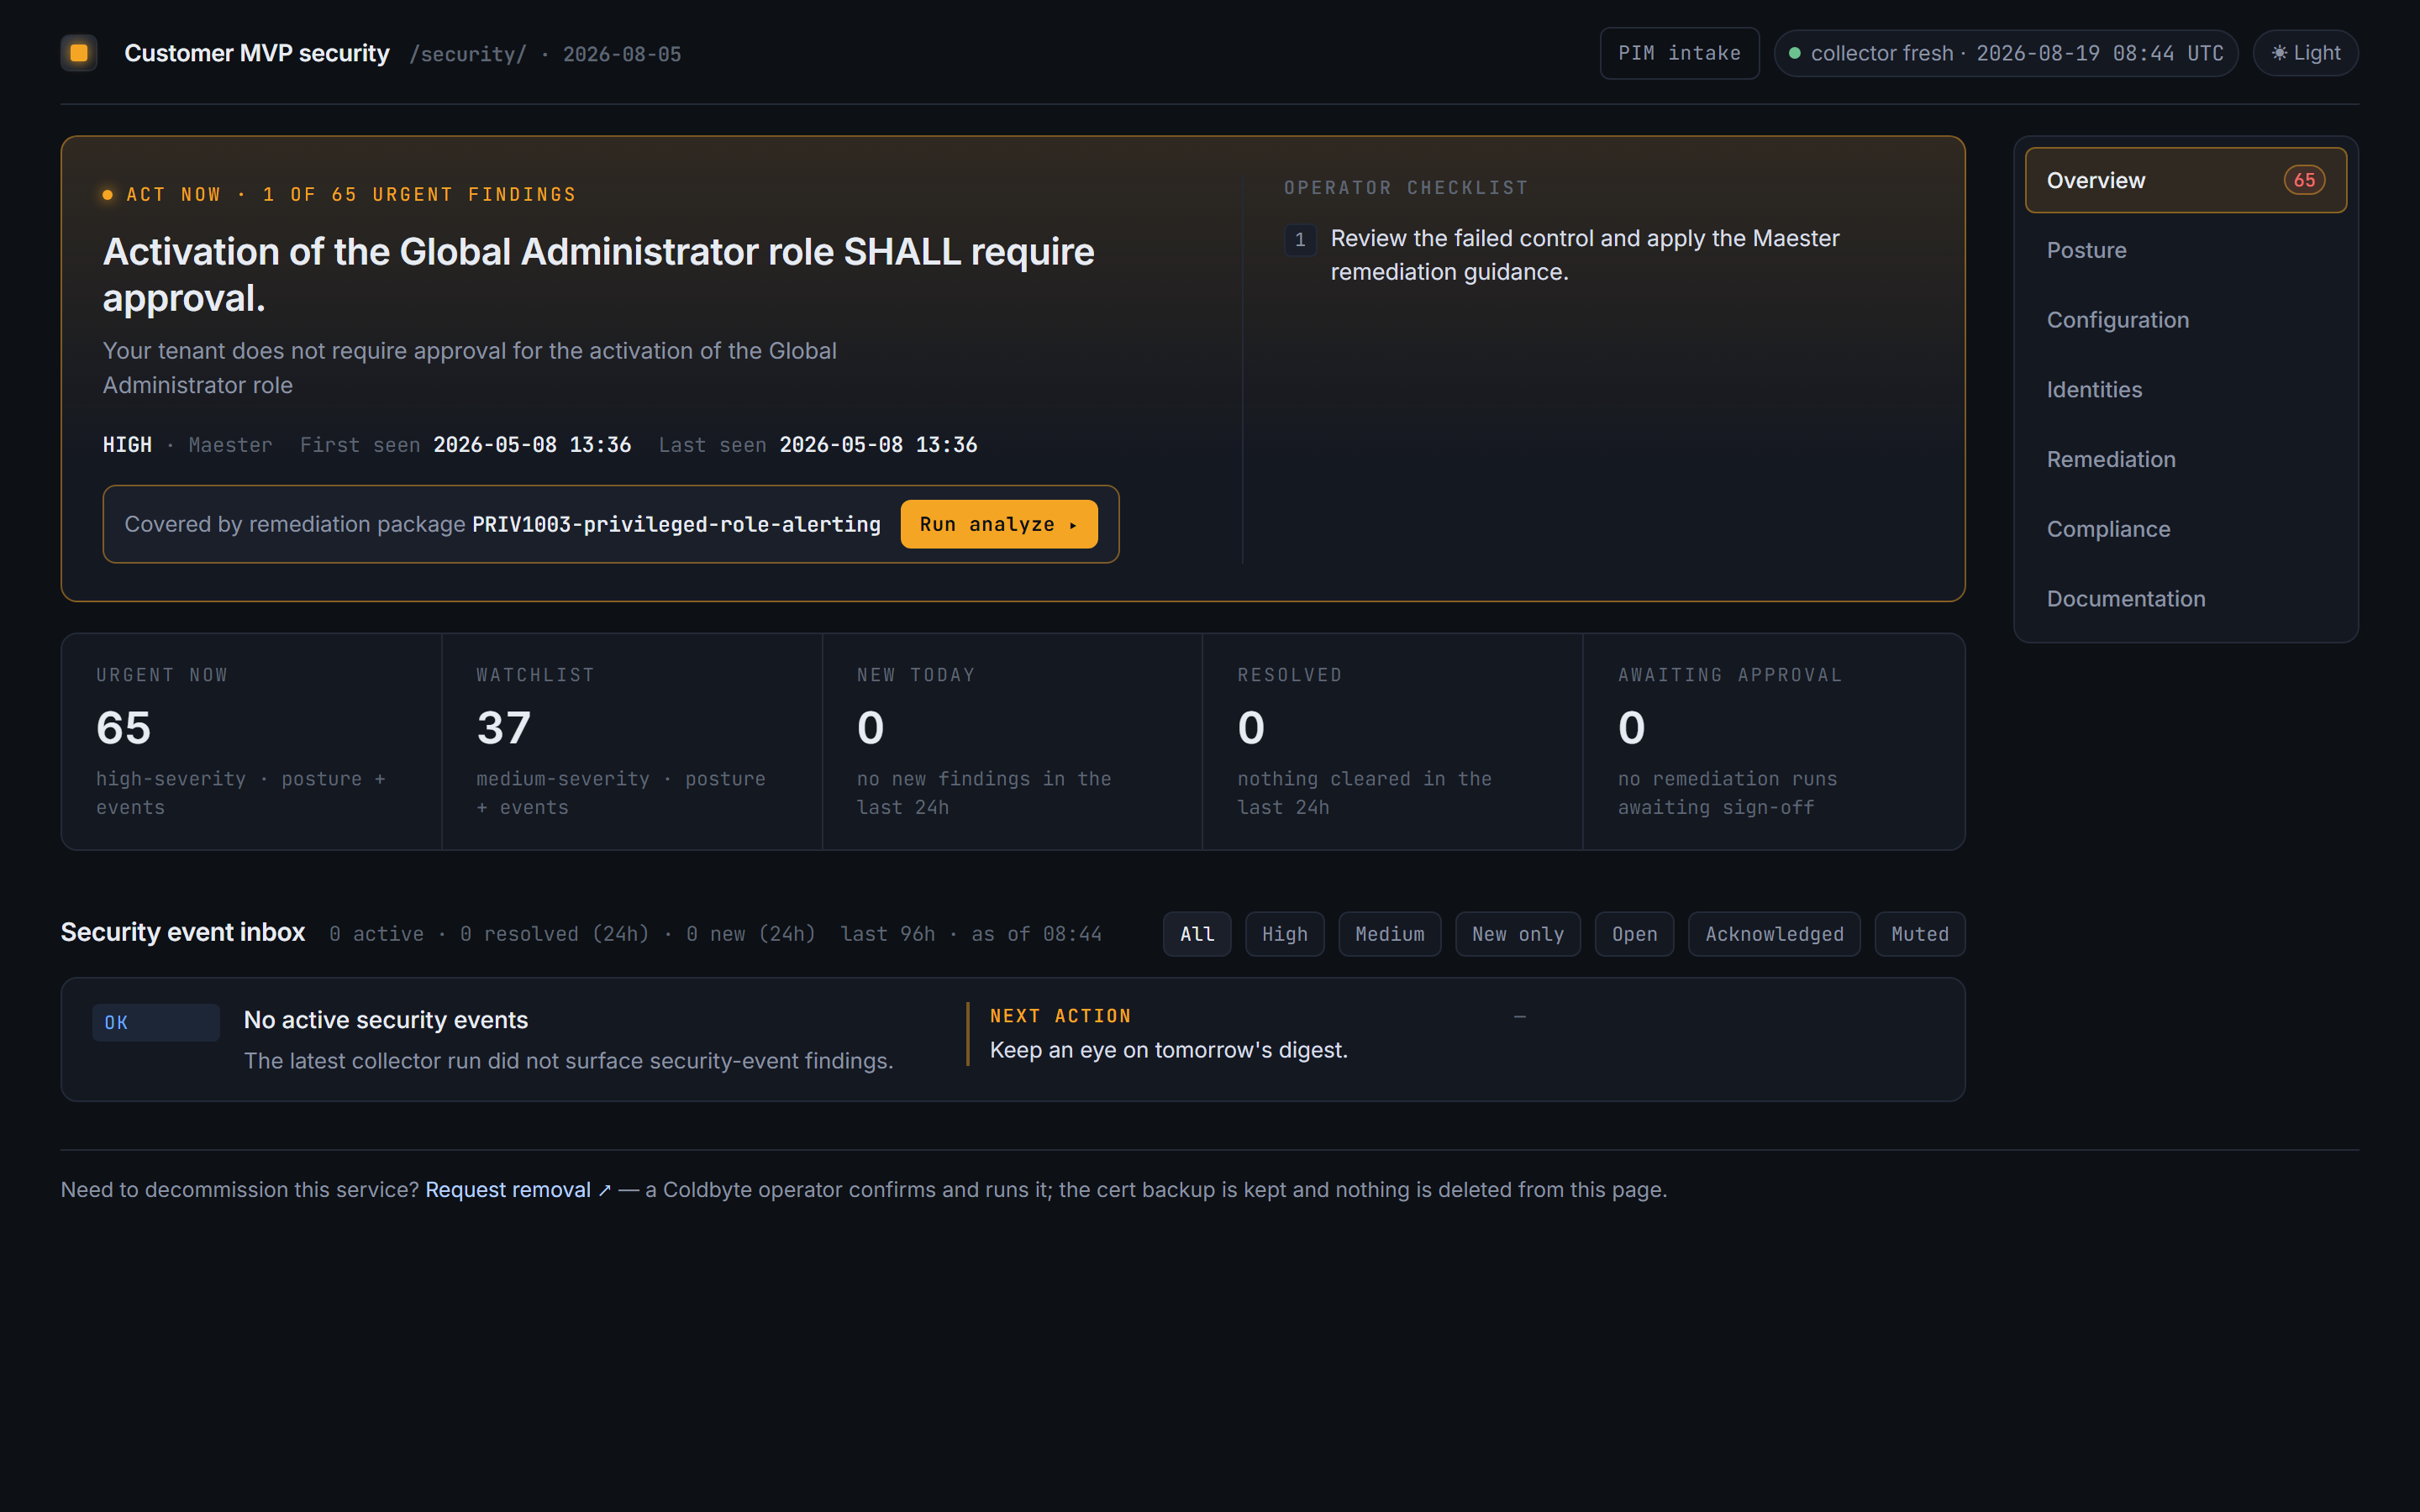
Coldbyte security dashboard overview: the most urgent finding with its remediation package, severity tiles, and the security event inbox
Real product, real data. The dashboard opens on the one finding that matters most right now — with the remediation package that fixes it one click away. Ekte produkt, ekte data. Dashbordet åpner på funnet som betyr mest akkurat nå — med utbedringspakken som fikser det, ett klikk unna.

01

Measure, dailyMål, daglig

Maester and Zero Trust Assessment run against your tenant every day — hundreds of configuration checks across Entra, Conditional Access, Intune and Exchange, scored and trended. No agent on endpoints, nothing to install for users. Maester og Zero Trust Assessment kjører mot tenanten din hver dag — hundrevis av konfigurasjonssjekker på tvers av Entra, betinget tilgang, Intune og Exchange, målt og trendet. Ingen agent på endepunkter, ingenting å installere for brukere.

02

Understand, in TeamsForstå, i Teams

Sign-in, audit and consent events are collected continuously; rules filter the noise first, and what gets through is investigated by AI against your own tenant — who acted, which app, which permissions, and whether an attack actually got in. Alerts reach your Teams channel during the working day, a short morning briefing links each item to its dashboard row, and an assistant in your own team answers questions about your findings and the last 90 days of security history. Innloggings-, revisjons- og samtykkehendelser samles kontinuerlig; regler filtrerer støyen først, og det som slipper gjennom undersøkes av KI mot din egen tenant — hvem som handlet, hvilken app, hvilke tillatelser, og om et angrep faktisk kom inn. Varsler når Teams-kanalen din i arbeidstiden, en kort morgenoppsummering lenker hvert punkt til sin rad på dashbordet, og en assistent i ditt eget team svarer på spørsmål om funnene og de siste 90 dagenes sikkerhetshistorikk.

03

Fix, with sign-offFiks, med godkjenning

Findings map to ready-made remediation packages. Each one analyzes your tenant read-only first, backs up what it will touch, and runs only after your team approves in Teams. One rejection stops the change. Funn kobles til ferdige utbedringspakker. Hver pakke analyserer tenanten din skrivebeskyttet først, sikkerhetskopierer det den skal røre, og kjører først etter at teamet ditt godkjenner i Teams. Én avvisning stopper endringen.

PostureSikkerhetsstatus

Every check, every day. Hver sjekk, hver dag.

your-deployment · /security/#posture
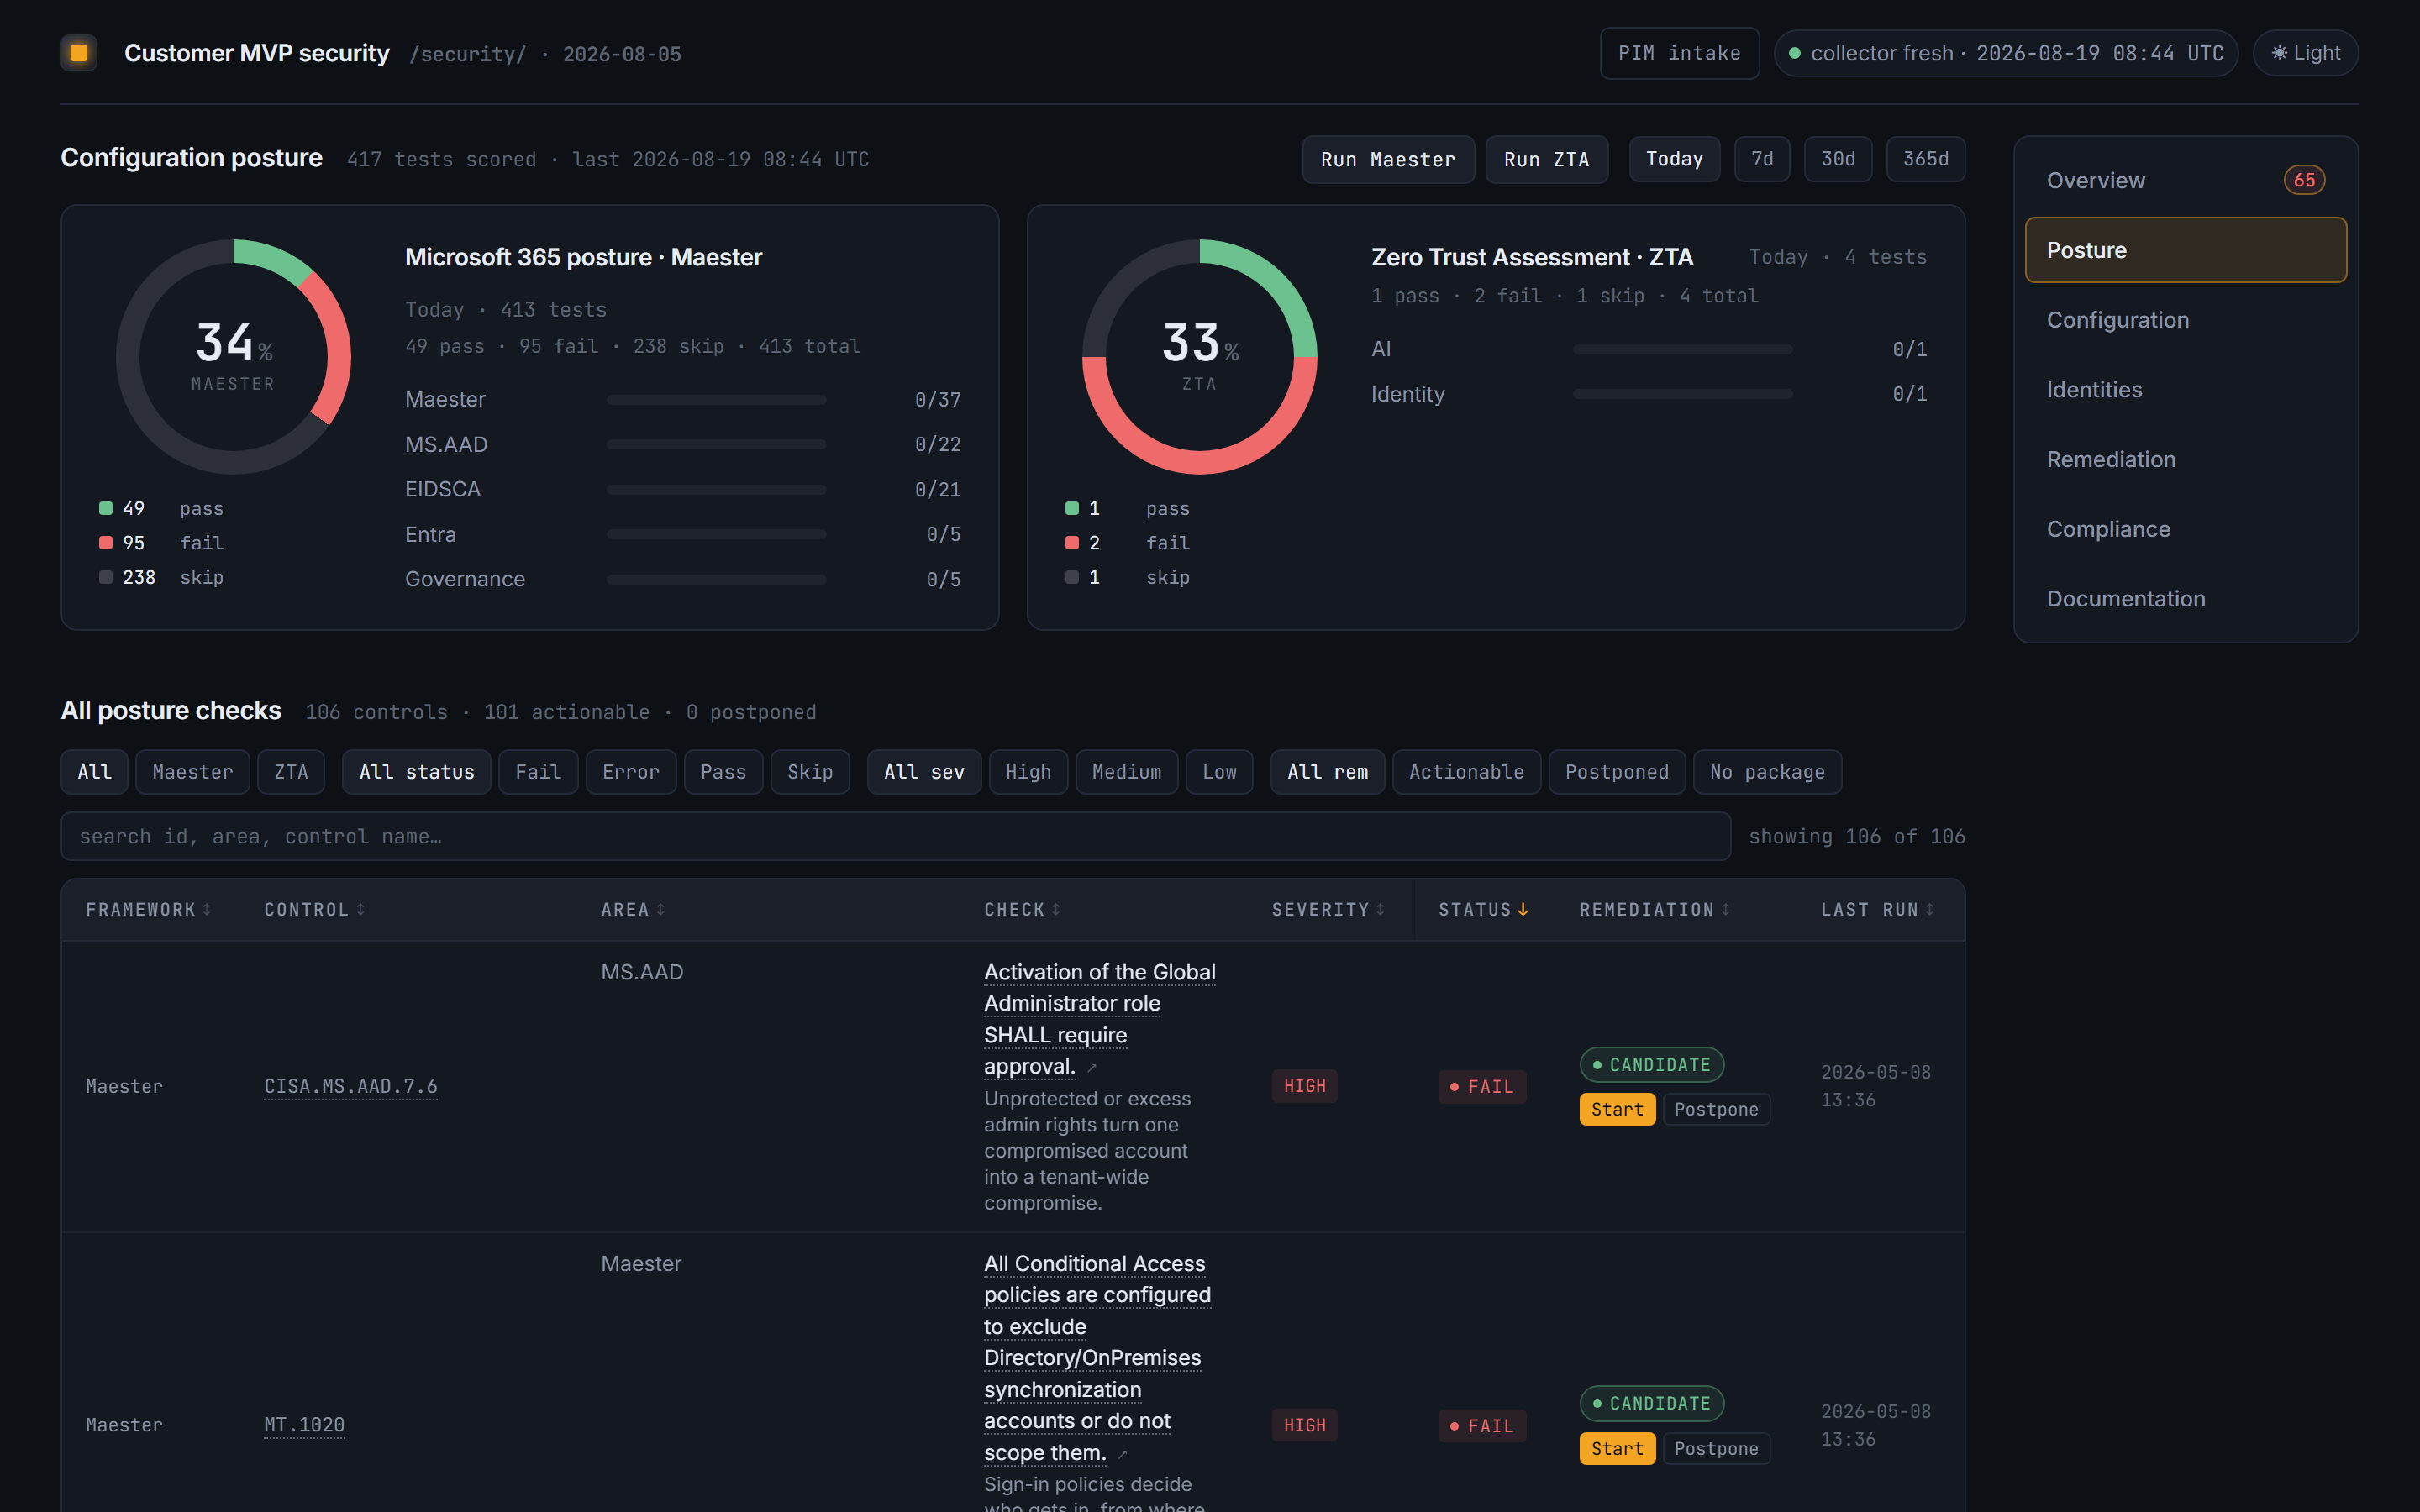
Posture view: Maester and Zero Trust Assessment scores with the full filterable table of posture checks, severities and linked remediation
The whole surface, filterable. Maester and ZTA scores up top; below, every control with framework ID, severity, pass/fail status and whether a remediation package covers it. Sort, search, postpone — it is a work queue, not a PDF. Hele flaten, filtrerbar. Maester- og ZTA-score øverst; under står hver kontroll med rammeverks-ID, alvorlighetsgrad, bestått/feilet-status og om en utbedringspakke dekker den. Sortér, søk, utsett — det er en arbeidskø, ikke en PDF.

Full plan · InventoryFull-planen · Oversikt

Beyond the scores: what is actually in your tenant. Utover scoren: hva som faktisk finnes i tenanten.

IdentitiesIdentiteter

Every app, risk-scoredHver app, risikovurdert

App registrations and enterprise apps scored by what they can reach, with a review queue you decide in. Every application secret and certificate is listed with its expiry, owners and a renew link — soonest first. Appregistreringer og bedriftsapper vurdert etter hva de kan nå, med en gjennomgangskø du tar beslutningene i. Hver applikasjonshemmelighet og hvert sertifikat vises med utløpsdato, eiere og en fornyelseslenke — det som utløper først, øverst.

Users & groupsBrukere og grupper

Hygiene you can act onOpprydding du kan handle på

Unused admin accounts flagged, break-glass accounts exempt. Every shared mailbox with whether its account can still sign in and what has been signing in with it. Empty, dormant and unreferenced groups marked as cleanup candidates. Ubrukte administratorkontoer flagget, nødkontoer unntatt. Hver delte postboks med om kontoen fortsatt kan logge inn, og hva som har logget inn med den. Tomme, sovende og ubrukte grupper merket som oppryddingskandidater.

Drift & licensesAvvik og lisenser

Know what changedVit hva som er endret

Conditional Access and tenant configuration are snapshotted daily; a real change shows up as drift and gets the same AI review as a security event. A seat inventory with a daily trend keeps free and trial SKUs out of the totals. Betinget tilgang og tenantkonfigurasjon lagres som øyeblikksbilde daglig; en reell endring vises som avvik og får samme KI-gjennomgang som en sikkerhetshendelse. En lisensoversikt med daglig trend holder gratis- og prøvelisenser utenfor totalene.

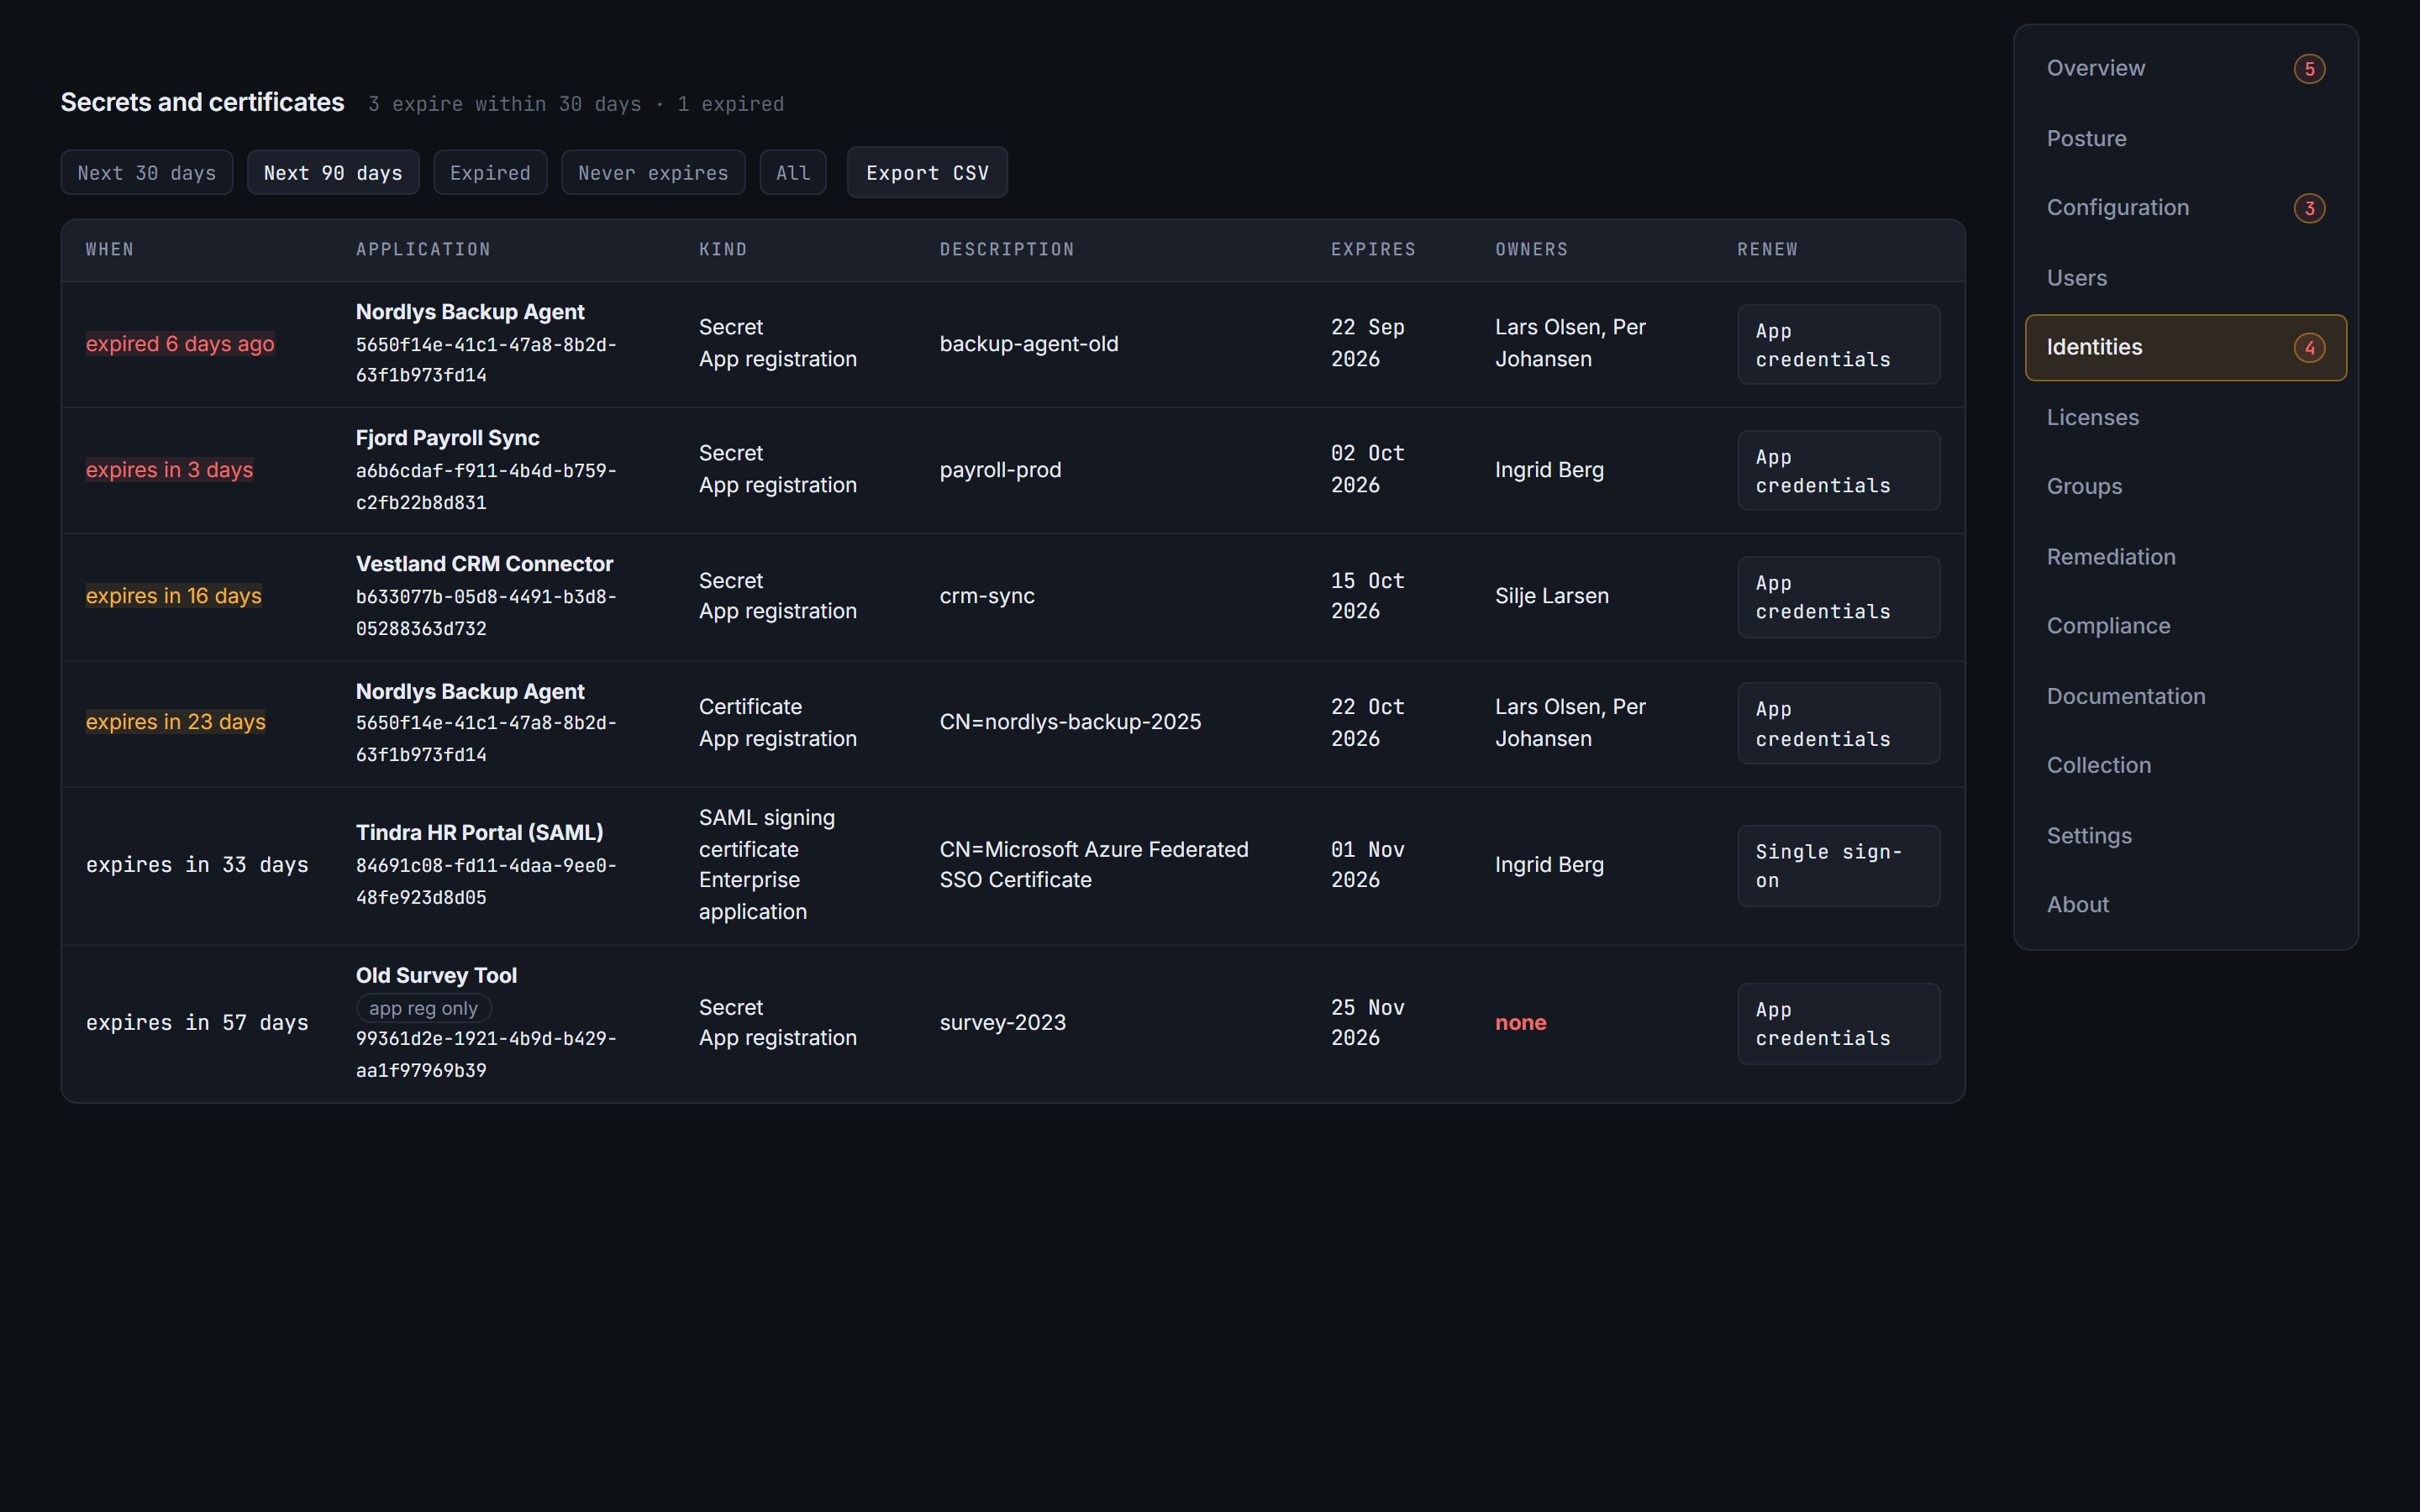
your-deployment · /security/#identities
Identities view: every application secret and certificate with its expiry, owners and a renew link, the expired and soonest-expiring first
Nothing expires by surprise. Every app secret and certificate in the tenant, soonest first, with its owners and a link straight to where it is renewed. An app with no owner is called out. Ingenting utløper overraskende. Hver apphemmelighet og hvert sertifikat i tenanten, det som utløper først øverst, med eiere og en lenke rett dit det fornyes. En app uten eier blir påpekt.
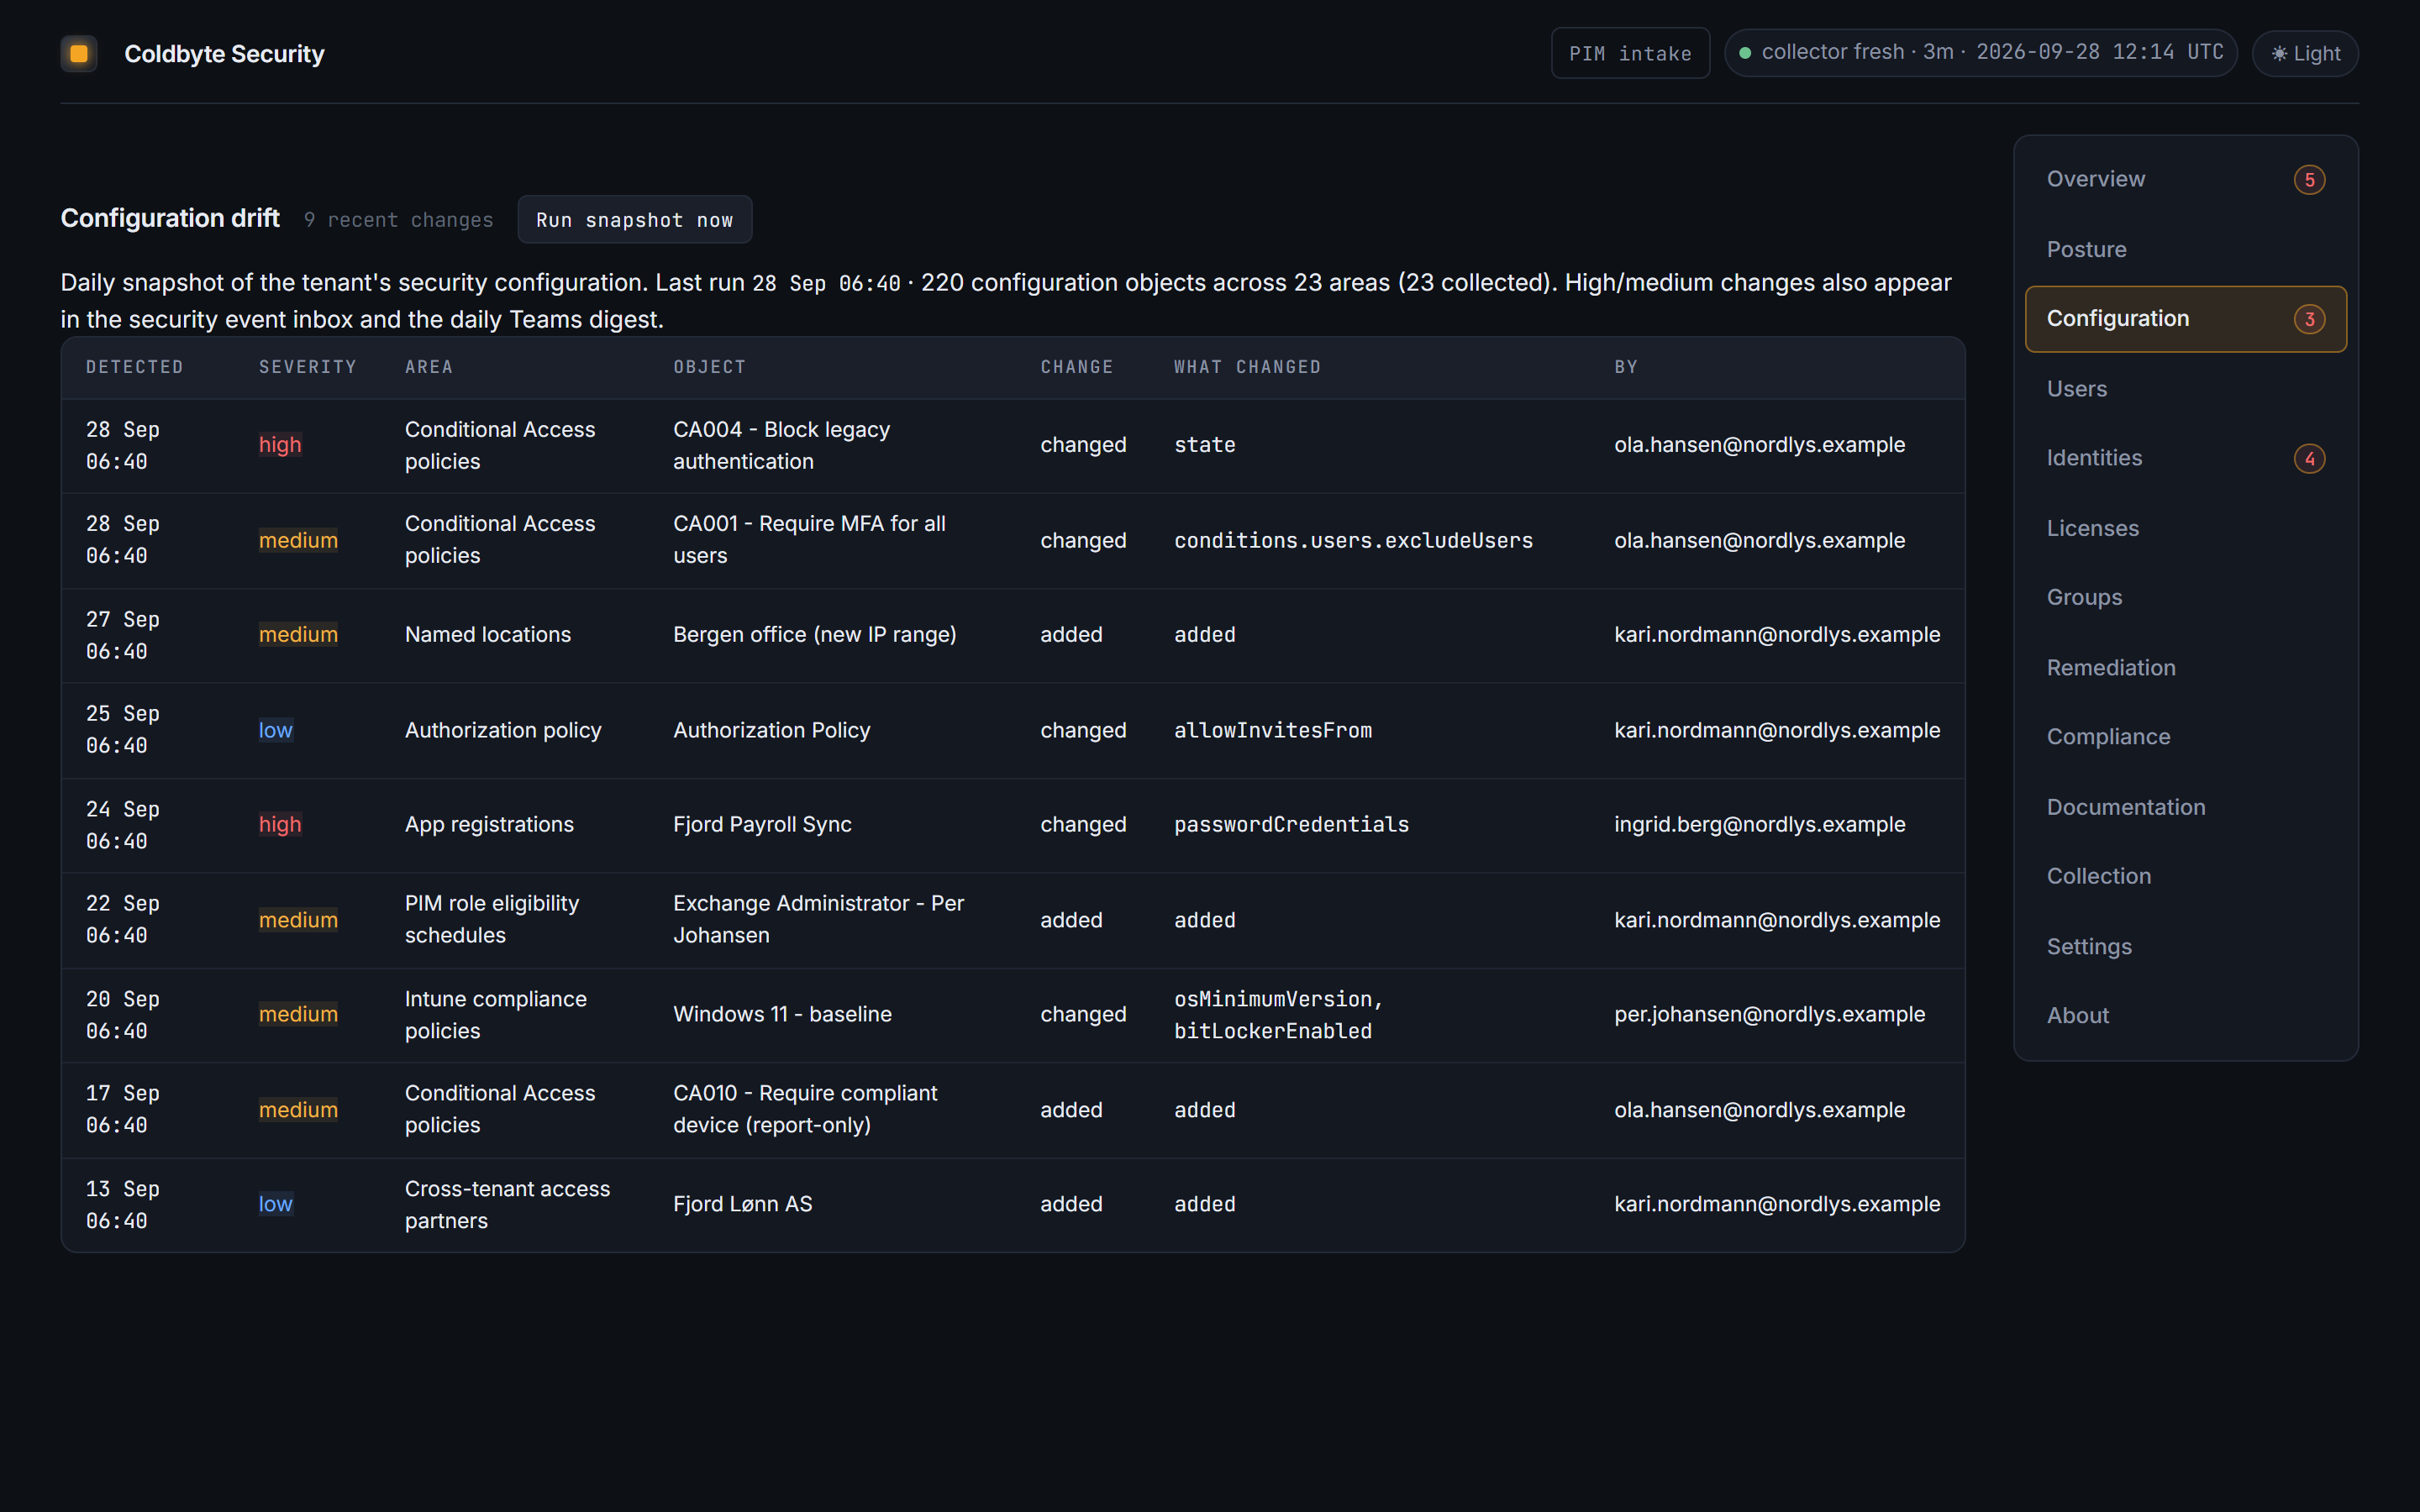
your-deployment · /security/#configuration
Configuration drift view: recent changes to Conditional Access, named locations, app registrations, PIM and Intune with severity, what changed and who changed it
Drift, with a name on it. A daily snapshot of the tenant's security configuration: which Conditional Access policy was switched to report-only, who excluded a user, which app got a new secret — and who did it. Avvik, med navn på. Et daglig øyeblikksbilde av tenantens sikkerhetskonfigurasjon: hvilken policy for betinget tilgang som ble satt til kun rapport, hvem som unntok en bruker, hvilken app som fikk en ny hemmelighet — og hvem som gjorde det.

RemediationUtbedring

Fixes you approve, not tickets you write. Fikser du godkjenner, ikke saker du skriver.

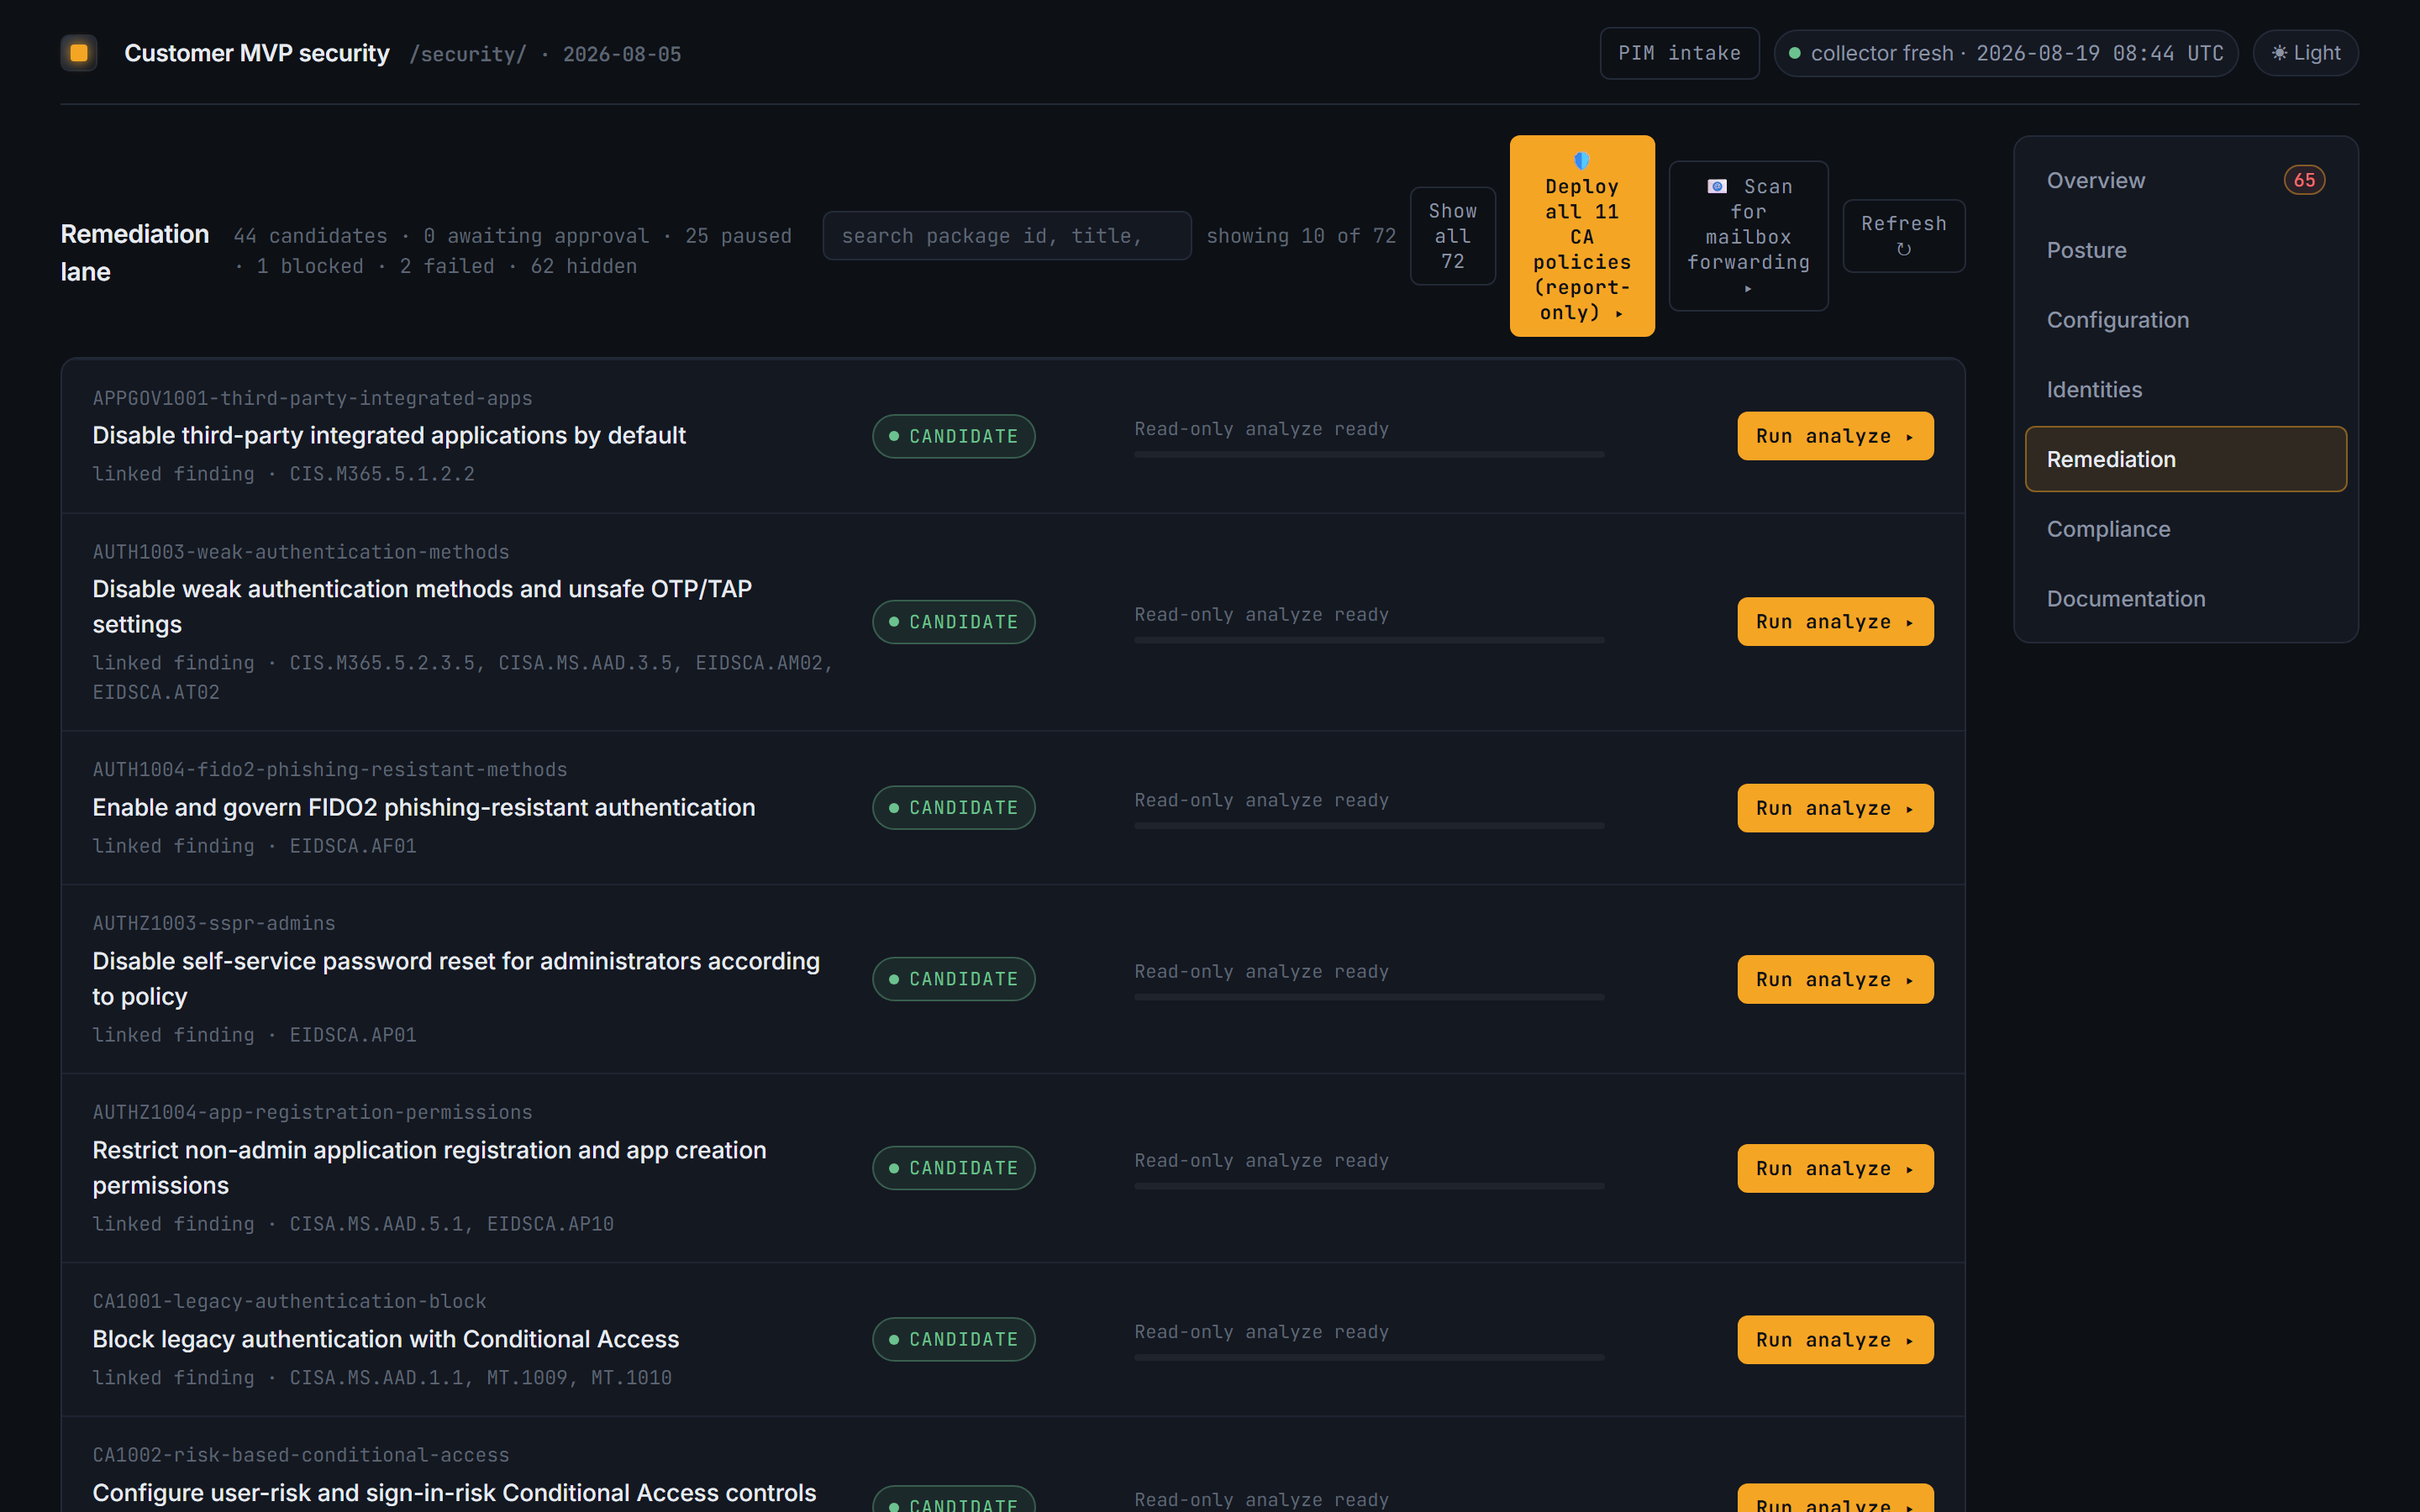
your-deployment · /security/#remediation
Remediation lane: candidate packages linked to findings, each with a read-only analyze step before anything changes
Analyze → backup → your approval → implement → verify. Every package follows that order, every run is logged, and nothing reaches your tenant before someone on your side says yes in Teams. The approval is signed and pinned to the exact plan, backups and inputs it approved; the most sensitive packages, such as employee offboarding, need two separate approvers; and a whole batch of Conditional Access policies is one vote, not ten. Analyser → sikkerhetskopier → din godkjenning → gjennomfør → verifiser. Hver pakke følger den rekkefølgen, hver kjøring logges, og ingenting når tenanten din før noen hos dere sier ja i Teams. Godkjenningen signeres og låses til nøyaktig den planen, de sikkerhetskopiene og de opplysningene den godkjente; de mest følsomme pakkene, som offboarding av en ansatt, krever to ulike godkjennere; og en hel gruppe policyer for betinget tilgang er én avstemning, ikke ti.

ComplianceEtterlevelse

NIS2 evidence as a side effect. NIS2-dokumentasjon som en bieffekt.

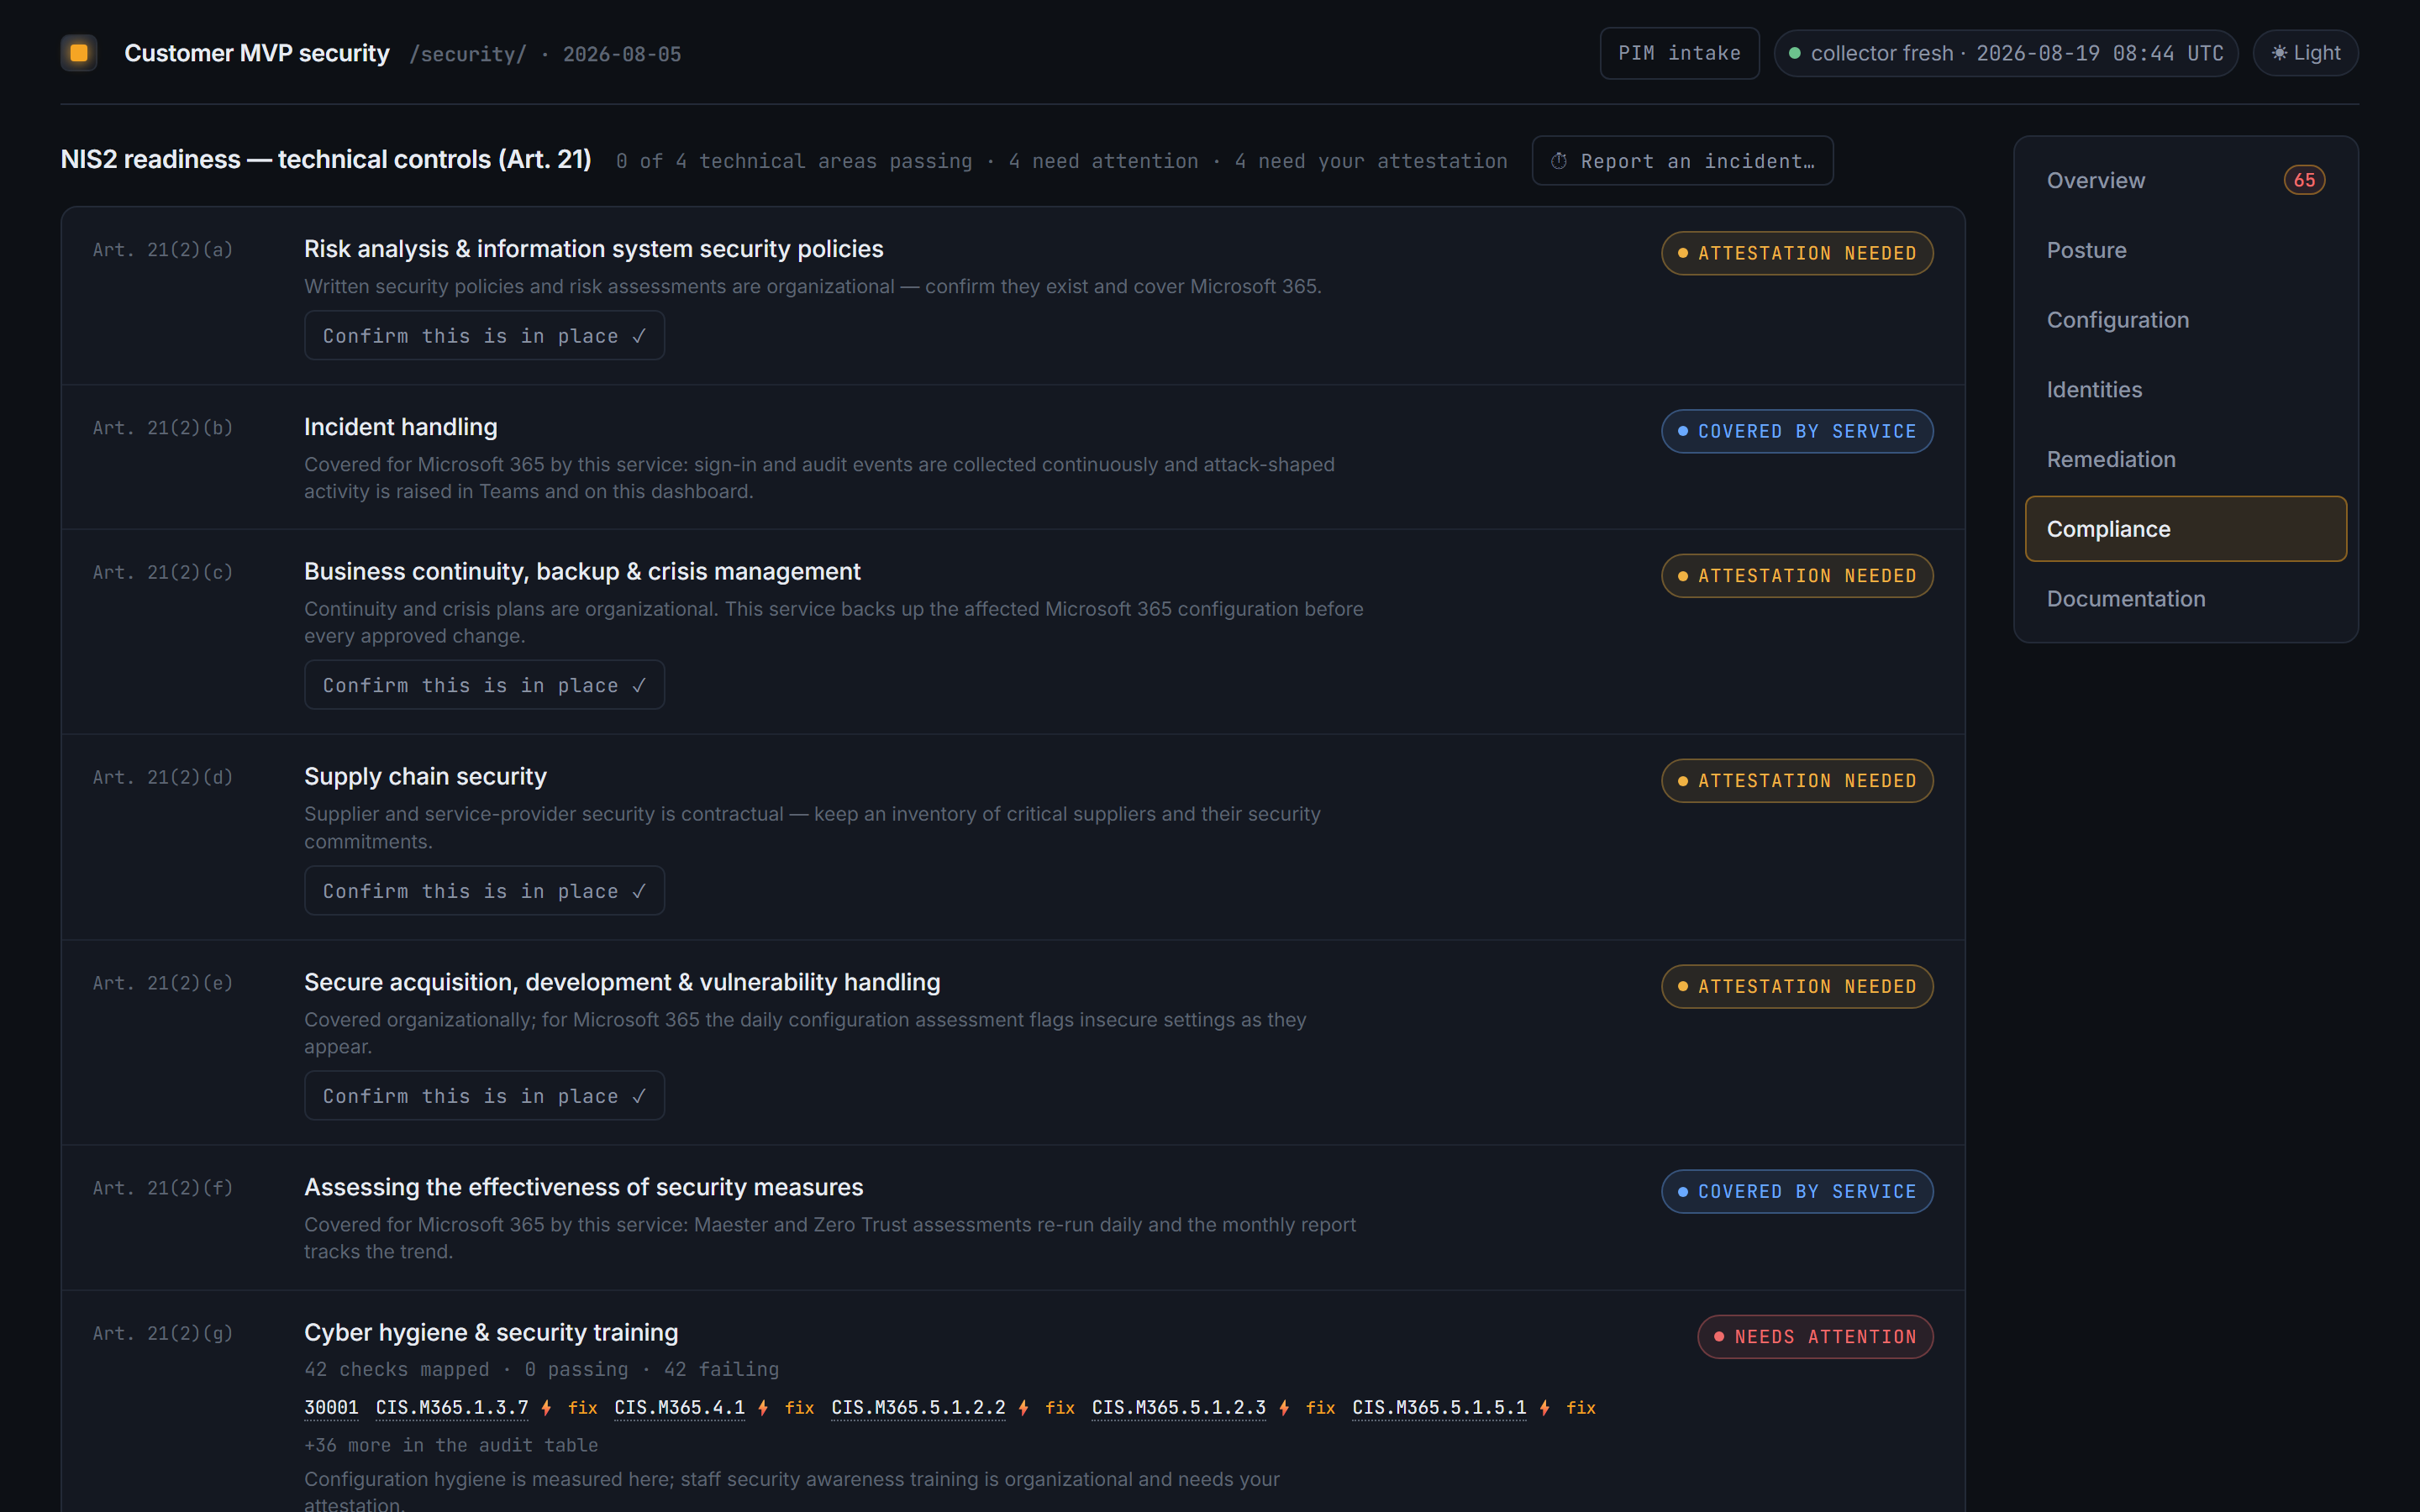
your-deployment · /security/#compliance
Compliance view: NIS2 Article 21 technical controls mapped to what the service covers and what needs your attestation
Article 21, control by control. What the service covers is marked covered; what is organisational asks for your attestation. When the auditor asks, the answer is a URL. Artikkel 21, kontroll for kontroll. Det tjenesten dekker er merket dekket; det som er organisatorisk ber om din bekreftelse. Når revisor spør, er svaret en URL.

Built like you would build itBygget som du ville bygget det

Your tenant. Your data. Our grind. Din tenant. Dine data. Vårt slit.

Every customer gets a dedicated, single-tenant deployment inside their own Azure subscription — no shared platform, no vendor-side copy of your data. The always-on service holds read-only permissions — its only directory role is Global Reader — and has no access to mail, files or chat; privileged operations run in an isolated, short-lived worker whose only directory role is Exchange Administrator, gated on your approval. No Global Administrator, anywhere. Identities are passwordless workload identities: there are no client secrets to steal. The whole environment is reproducible infrastructure-as-code, so offboarding is a teardown, not a negotiation. Hver kunde får en dedikert, isolert distribusjon i sitt eget Azure-abonnement — ingen delt plattform, ingen kopi av dataene dine hos leverandøren. Den kontinuerlige tjenesten har kun leserettigheter — dens eneste katalogrolle er Global Reader — og ingen tilgang til e-post, filer eller chat; privilegerte operasjoner kjører i en isolert, kortlivet arbeider med Exchange Administrator som eneste katalogrolle, og krever din godkjenning. Ingen Global Administrator, noe sted. Identitetene er passordløse arbeidslastidentiteter: det finnes ingen klienthemmeligheter å stjele. Hele miljøet er reproduserbar infrastruktur-som-kode, så offboarding er en nedrigging, ikke en forhandling.
Runs in your subscriptionKjører i ditt abonnement Read-only runtimeSkrivebeskyttet drift No content accessIngen innholdstilgang No client secretsIngen klienthemmeligheter Least-privilege rolesMinste nødvendige roller Signed approvalsSignerte godkjenninger Approval-gated changesGodkjenningsstyrte endringer Infrastructure-as-code

SettingsInnstillinger

You hold the controls. Du har kontrollene.

The dashboard's Settings view is yours: which alerts reach Teams and from which severity, whether events are posted during the working day or only in the morning briefing, which Microsoft-hosted AI model reviews your events — each shown with its list price — and whether the assistant answers only when mentioned or follows the whole conversation in its team. The About view shows the version you run, its update channel and an estimate of the Azure cost. Dashbordets innstillingsvisning er din: hvilke varsler som når Teams og fra hvilken alvorlighetsgrad, om hendelser postes i arbeidstiden eller bare i morgenoppsummeringen, hvilken Microsoft-driftet KI-modell som vurderer hendelsene dine — hver vist med listepris — og om assistenten bare svarer når den nevnes eller følger hele samtalen i sitt team. Om-visningen viser versjonen du kjører, oppdateringskanalen og et estimat av Azure-kostnaden.

Alert thresholdsVarslingsterskler Working-hours alertsVarsler i arbeidstiden Your choice of AI modelDu velger KI-modell Azure cost estimateEstimat av Azure-kostnad

Simple to buy, tooEnkelt å kjøpe også

One install fee. One price per user. Én installasjon. Én pris per bruker.